Respuesta directa: el operador crítico y el operador de servicios esenciales (OSE) pertenecen a marcos normativos distintos pero con solapamientos. El operador crítico se regula en la Ley 8/2011 PIC y el RD 704/2011 Reglamento, dentro del Sistema PIC (Protección de Infraestructuras Críticas) coordinado por el CNPIC: es la entidad u organismo responsable de las inversiones o del funcionamiento diario de una infraestructura crítica, cuya designación corresponde a la Comisión Nacional para la Protección de las Infraestructuras Críticas. Sus obligaciones se traducen en los planes PSO (Plan de Seguridad del Operador), PPE (Plan de Protección Específico) y PAO (Plan de Apoyo Operativo). El OSE se regula en el RD-Ley 12/2018 y el RD 43/2021 (transposición de la Directiva NIS, hoy NIS 1) y se centra en la seguridad de las redes y sistemas de información que soportan servicios esenciales. La Directiva NIS 2 (UE) 2022/2555 sustituye a la NIS 1 con un nuevo marco que distingue entidades esenciales y entidades importantes. La Directiva CER (UE) 2022/2557 introduce el concepto de entidades críticas que sustituye en el plano UE al PIC.
Marco normativo: PIC + NIS 2 + CER + DORA
| Norma | Concepto |
|---|---|
| Ley 8/2011 de 28 abril PIC | Operador crítico: entidad u organismo responsable de las inversiones o del funcionamiento diario de una infraestructura crítica |
| RD 704/2011 | Reglamento de desarrollo PIC: planes PSO, PPE, PAO |
| Resolución de la Comisión Nacional para la Protección de las Infraestructuras Críticas | Designación de operadores críticos a propuesta del Grupo de Trabajo Interdepartamental |
| RD-Ley 12/2018 seguridad redes y sistemas de información | Operador de servicios esenciales (OSE): traspone Directiva NIS 1 |
| RD 43/2021 | Reglamento de aplicación del RD-Ley 12/2018 |
| Directiva (UE) 2022/2555 NIS 2 | Entidades esenciales y entidades importantes (nuevo marco) |
| Directiva (UE) 2022/2557 CER | Entidades críticas (sustituye al PIC en el marco UE) |
| Reglamento (UE) 2022/2554 DORA | Sector financiero: resiliencia operacional digital |
| CNPIC (Centro Nacional Protección Infraestructuras Críticas) | Órgano coordinador del Sistema PIC |
| CCN-CERT / INCIBE | Capacidades nacionales de respuesta a incidentes |
Fuente: Ley 8/2011 PIC, RD 704/2011, RD-Ley 12/2018, RD 43/2021.
Operador crítico vs operador esencial: tabla comparativa esencial
Ley 8/2011 y RDL 12/2018 · la valla y el rack
Toda la instalación o solo sus sistemas
Ley 8/2011 · art. 2.m
Operador crítico
- Responsable de las inversiones o del funcionamiento diario de una instalación, red, sistema o equipo «designada como infraestructura crítica».
- Lo designa la Comisión Nacional, a propuesta del Grupo de Trabajo (art. 14 RD 704/2011).
- Interlocutor: el CNPIC (art. 13.4 Ley).
Protege la infraestructura entera: física y lógica.
RDL 12/2018 · arts. 6 y 9
Operador de servicios esenciales
- Se identifica «por los órganos y procedimientos previstos por la Ley 8/2011» (art. 6.1).
- Si ya es operador crítico, basta constatar «su dependencia de las redes y sistemas de información» (art. 6.2).
- Autoridad: la SES a través del CNPIC si es operador crítico; si no, la sectorial, o el CCN en el sector público (art. 9).
Protege solo las redes y sistemas que sostienen el servicio.
El cruce que más se pregunta: el mismo procedimiento sirve para los dos. Un operador crítico que depende de sus sistemas informáticos es, además, operador de servicios esenciales, y su autoridad en ciberseguridad sigue siendo el CNPIC.
La tabla del texto
| Aspecto | OPERADOR CRÍTICO (PIC) | OPERADOR DE SERVICIOS ESENCIALES (NIS) |
|---|---|---|
| Norma | Ley 8/2011 + RD 704/2011 | RD-Ley 12/2018 + RD 43/2021 |
| Origen | Marco nacional español + UE Directiva 2008/114 | Directiva (UE) 2016/1148, NIS 1 |
| Coordinación | CNPIC (Ministerio del Interior) | Autoridades competentes; CCN-CERT / INCIBE-CERT como CSIRT de referencia |
| Enfoque | Protección INTEGRAL (física + ciber + interna) | Protección de redes y sistemas (CIBER) |
| Designación | Resolución de la Comisión Nacional para la Protección de las Infraestructuras Críticas | Identificación por los órganos y procedimientos previstos en la normativa PIC |
| Sectores | 12 sectores estratégicos del Anexo Ley 8/2011 | Los mismos 12 sectores estratégicos del Anexo Ley 8/2011, por remisión del RD-Ley 12/2018 |
| Obligaciones específicas | Planes PSO, PPE, PAO | Medidas técnicas + notificación incidentes |
| Notificación incidentes | Vía CNPIC | Vía INCIBE-CERT / CCN-CERT |
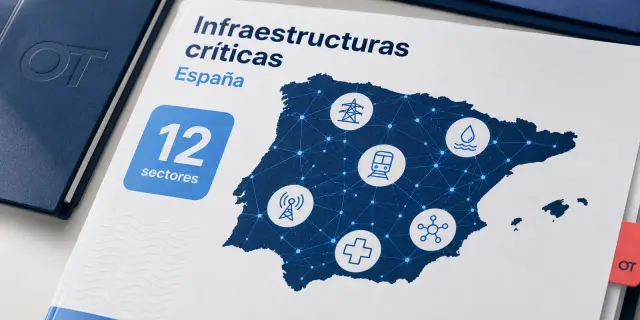
Los 12 sectores estratégicos del Sistema PIC (Anexo Ley 8/2011)
| Nº | Sector |
|---|---|
| 1 | Administración |
| 2 | Espacio |
| 3 | Industria nuclear |
| 4 | Industria química |
| 5 | Instalaciones de investigación |
| 6 | Agua |
| 7 | Energía |
| 8 | Salud |
| 9 | TIC (Tecnologías de la Información y Comunicaciones) |
| 10 | Transporte |
| 11 | Alimentación |
| 12 | Financiero y tributario |
Los 7 sectores OSE de la Directiva NIS 1 (Directiva UE 2016/1148)
Cuatro listas de sectores · de 2011 a 2022
Doce, siete, once y once más siete
12
sectores PIC
Anexo de la Ley 8/2011. El RDL 12/2018 se aplica a los servicios esenciales de estos mismos sectores (art. 2.1.a).
7
sectores NIS 1
Anexo II de la Directiva (UE) 2016/1148: la lista europea de la tabla de abajo.
11
sectores CER
Anexo de la Directiva (UE) 2022/2557, de la energía a la alimentación.
11 + 7
sectores NIS 2
Anexo I, de alta criticidad, y anexo II, otros sectores críticos, de la Directiva (UE) 2022/2555.
Por eso la trampa 4 es verdadera en España: la Directiva NIS 1 tenía siete sectores, pero el RDL 12/2018 no los copió: remitió a los doce del anexo de la Ley 8/2011.
La tabla del texto
| Nº | Sector |
|---|---|
| 1 | Energía (electricidad, gas, petróleo) |
| 2 | Transporte (aéreo, ferroviario, marítimo, carretera) |
| 3 | Banca |
| 4 | Mercados financieros |
| 5 | Sanidad |
| 6 | Agua |
| 7 | Infraestructura digital (IXP, DNS, TLD) |
La nueva clasificación NIS 2: entidades esenciales vs importantes
La Directiva (UE) 2022/2555 NIS 2 sustituye a la NIS 1 y amplía considerablemente los sectores. Distingue entidades esenciales e importantes según el artículo 3, atendiendo al tipo de entidad, tamaño e identificación por el Estado; estas categorías no equivalen directamente a los Anexos I y II:
Sectores de alta criticidad (Anexo I)
| Sector | Ejemplos |
|---|---|
| Energía | Electricidad, gas, calefacción urbana, petróleo, hidrógeno |
| Transporte | Aéreo, ferroviario, marítimo, carretera |
| Banca | Entidades de crédito |
| Mercados financieros | Plataformas de negociación, contrapartes |
| Sanidad | Hospitales, fabricantes medicamentos críticos |
| Agua potable | Suministro y distribución |
| Aguas residuales | Tratamiento |
| Infraestructura digital | IXP, DNS, TLD, proveedores de cloud, CDN |
| Administración Pública | AGE, CCAA (entidades específicas) |
| Espacio | |
| Gestión TIC inter-organizaciones | Proveedores de servicios gestionados y de servicios de seguridad gestionados |
Otros sectores críticos (Anexo II)
| Sector | Ejemplos |
|---|---|
| Servicios postales y de mensajería | Correos, paqueterías |
| Gestión de residuos | Tratamiento |
| Industria química | |
| Industria alimentaria | |
| Manufactura | Dispositivos médicos, electrónica, vehículos, equipos eléctricos |
| Proveedores de servicios digitales | Marketplaces, motores búsqueda, redes sociales |
| Investigación |
Las 3 obligaciones específicas del operador crítico: planes PSO, PPE, PAO
Art. 13.1 Ley 8/2011 · redacción vigente
Ocho obligaciones, de la a) a la h)
Ley 8/2011 · Art. 13.1, tras la LO 9/2022
Los operadores críticos […] deberán: a) Asesorar técnicamente al Ministerio del Interior, a través del CNPIC […], actualizando los datos disponibles con una periodicidad anual […]. b) Colaborar […] en la elaboración de los Planes Estratégicos Sectoriales […]. c) Elaborar el Plan de Seguridad del Operador […], debiendo acreditar la implantación de las medidas exigidas por la autoridad competente a través de la certificación oportuna. d) Elaborar […] un Plan de Protección Específico por cada una de las infraestructuras consideradas como críticas […]. e) Designar a un Responsable de Seguridad y Enlace […]. f) Designar a un Delegado de Seguridad por cada una de sus infraestructuras […]. g) Facilitar las inspecciones […]. h) Constituir un Área de Seguridad del Operador, de la manera que reglamentariamente se determine.
- Ocho letras, no tres planes. El PSO y el PPE son dos de ellas; el PAO no es del operador, lo hace el cuerpo policial competente (art. 30 RD 704/2011).
- En boli, lo que añadió la LO 9/2022 con efectos de 29 de agosto de 2022: la certificación de las medidas y la letra h).
La tabla del texto
| Plan | Acrónimo | Contenido |
|---|---|---|
| Plan de Seguridad del Operador | PSO | Estrategia integral de seguridad del operador. Define política, organización, responsable de seguridad, sistemas |
| Plan de Protección Específico | PPE | Para CADA infraestructura crítica del operador. Identifica activos, amenazas, vulnerabilidades, contramedidas |
| Plan de Apoyo Operativo | PAO | Plan POLICIAL (no del operador). Lo elabora la Policía / Guardia Civil. Coordina respuesta ante incidentes |
Plazos (RD 704/2011):
- PSO: elaborado y presentado al CNPIC en 6 meses desde la notificación de la resolución de designación; lo aprueba el Secretario de Estado de Seguridad u órgano delegado
- PPE: 4 meses desde aprobación del PSO
- PAO: elaborado por las FCS
Obligaciones del OSE (RD-Ley 12/2018 + RD 43/2021)
| Obligación | Contenido |
|---|---|
| Medidas técnicas y organizativas | Adecuadas y proporcionadas al riesgo |
| Análisis de riesgos | Continuo y documentado |
| Notificación de incidentes | Al CSIRT / INCIBE-CERT / CCN-CERT |
| Designación de un Responsable de Seguridad de la Información (RSI) | Punto de contacto con la autoridad |
| Política de Seguridad de la Información | Documentada y aprobada |
| Auditorías de seguridad | Las que exija la autoridad competente |
RDL 12/2018 · a qué CSIRT va cada uno
Quién atiende los incidentes de cada uno
- Ciudadanía y empresas → INCIBE-CERTcentro de respuesta de INCIBE, sociedad mercantil estatal; tutela del Ministerio para la Transformación Digital y de la Función Pública (Secretaría de Estado de Telecomunicaciones e Infraestructuras Digitales); referencia para la ciudadanía y las entidades privadas.
- Sector público → CCN-CERTdel Centro Criptológico Nacional, adscrito al CNI (su director es el Secretario de Estado Director del CNI): las entidades públicas le notifican los incidentes de impacto significativo. Guías CCN-STIC · apoyo ante vulnerabilidades · avisos (arts. 33 y 34 RD 311/2022).
- Administración de Justicia → su Centro de Operaciones de Ciberseguridadvigilancia, prevención, detección y respuesta a incidentes, sin perjuicio de la coordinación del CCN-CERT (art. 96 RDL 6/2023); el Subcomité de Seguridad del CTEAJE colabora con el CCN (art. 95); medios de la Administración competente que cumplan el ENI y el ENS (art. 7.1).
- Unión Europea → EC3Centro Europeo de Ciberdelincuencia, en Europol; activo desde enero de 2013: apoyo a las investigaciones.
- ENS (RD 311/2022)sector público y sus proveedores. Categorías: básica (autoevaluación), media y alta (auditoría de certificación); la marca la dimensión con el nivel más alto. Justicia, además: conformidad con el EJIS (art. 93.3).
El operador de servicios esenciales notifica a su CSIRT de referencia: el CCN-CERT en el sector público y el INCIBE-CERT en el resto, que para los operadores críticos operan conjuntamente el INCIBE y el CNPIC (art. 11.1.a RDL 12/2018).
Notificación de incidentes: comparativa
Directivas NIS 2 y CER y RGPD · los plazos a escala
24 horas, 72 horas y un mes
NIS 2 · art. 23.4alerta en 24 h (coral), notificación en 72 h e informe final
CER · art. 15notificación inicial en 24 h e informe detallado
RGPD · art. 33brecha de datos personales: 72 h
días
El mes de la NIS 2 no empieza con el incidente: cuenta desde la notificación de las 72 horas. Y el operador de servicios esenciales del RDL 12/2018 notifica «a la autoridad competente, a través del CSIRT de referencia» (art. 19.1), sin un plazo en horas en la norma con rango de ley. La Ley 8/2011, por su parte, no regula la notificación de incidentes.
La tabla del texto
| Régimen | Plazo |
|---|---|
| Operador crítico (PIC) | Notificación al CNPIC sin dilación indebida |
| OSE (NIS 1) | Notificación al CSIRT competente sin dilación indebida; criterio de impacto significativo |
| NIS 2 | 24 horas alerta temprana + 72 horas notificación detallada + 1 mes informe final |
| Brecha datos personales (RGPD) | 72 horas a la autoridad de protección de datos |
| DORA (sector financiero) | Régimen específico con plazos propios |
El CNPIC: órgano coordinador del Sistema PIC
| Aspecto | Régimen |
|---|---|
| Naturaleza | Centro Nacional de Protección de las Infraestructuras Críticas |
| Dependencia | Secretaría de Estado de Seguridad (Ministerio del Interior) |
| Funciones | Punto de contacto central, identificación operadores críticos, gestión Catálogo Nacional, supervisión planes PSO/PPE/PAO, coordinación con FCS y operadores |
| Designación operador | Resolución de la Comisión Nacional para la Protección de las Infraestructuras Críticas |
| Inscripción en Catálogo | Datos protegidos (Ley 9/1968 secretos oficiales + Ley 8/2011) |
Ejemplos hipotéticos de subsunción
Los supuestos siguientes son hipotéticos: la categoría PIC presupone la correspondiente designación y la clasificación NIS 2 exige cumplir sus requisitos de ámbito y clasificación. No se identifican operadores críticos reales; el Catálogo tiene la calificación de SECRETO.
Ley 8/2011, RDL 12/2018 y NIS 2 · varias fichas a la vez
Una instalación, varias normas
 Salud (PIC) · Sanidad (NIS 2)Agua (PIC) · Agua potable (NIS 2)Transporte (PIC y NIS 2)
Supuestos hipotéticos, como los de la tabla. Qué empresas son operadores críticos no se publica: el Catálogo es SECRETO (art. 4.3 RD 704/2011) y las designaciones respetan esa clasificación (art. 14.4). Lo seguro es el sector: cada ficha de la escena es una norma que puede alcanzar a la misma instalación. Y la Administración tiene un límite propio: la NIS 2 no se aplica a las entidades públicas de seguridad nacional, seguridad pública, defensa o garantía del cumplimiento del Derecho (art. 2.7).
La tabla del texto
| Caso | Categoría | Por qué |
|---|---|---|
| Empresa eléctrica responsable de una subestación crítica | Operador crítico PIC | Sector energía; requiere designación por la Comisión Nacional |
| Empresa eléctrica (red TIC interna que soporta servicios) | OSE + NIS 2 | Servicios esenciales energía; sujeta a los requisitos de cada marco |
| Hospital universitario público | Operador crítico PIC (sanidad) y Entidad esencial NIS 2 | Doble régimen |
| Empresa de telecomunicaciones (operador telco) | Operador crítico PIC (TIC) y Entidad esencial NIS 2 | Doble régimen |
| Gestor aeroportuario | Operador crítico PIC + Entidad esencial NIS 2 | Transporte |
| Entidad de crédito | Operador crítico PIC (financiero) + DORA; relación con NIS 2 conforme a su art. 4 | DORA actúa como normativa sectorial para las obligaciones equivalentes |
| Empresa pequeña de software | La condición PIC requiere designación; la inclusión y clasificación en NIS 2 dependen de la actividad y de los supuestos aplicables | El tamaño no determina por sí solo la exclusión |
| Marketplace online grande | Entidad importante NIS 2, salvo que concurra un supuesto de clasificación como esencial | Sector servicios digitales; art. 3 NIS 2 |
| Empresa de aguas municipal | Operador crítico PIC + Entidad esencial NIS 2 | Sector agua |
| Entidad responsable de una planta nuclear | Operador crítico PIC (industria nuclear) | Sector estratégico |
| Entidad de la Administración Pública dedicada a seguridad pública o aplicación de la ley | Posible operador crítico PIC, si está designado; excluida del ámbito de NIS 2 | Art. 2.7 NIS 2 |
Diferencias con figuras vecinas
| Figura | Norma | Diferencia |
|---|---|---|
| Entidad crítica (Directiva CER UE) | Directiva (UE) 2022/2557 | Sustituye al concepto PIC en el plano UE; sin transposición plena en España aún |
| Proveedor de servicios digitales (DSP) NIS 1 | RD-Ley 12/2018 | Categoría específica NIS 1 (motores búsqueda, marketplaces, cloud) |
| Entidad financiera DORA | Reglamento (UE) 2022/2554 | Sector financiero; régimen específico de ciberresiliencia |
| Entidad obligada por ENS | RD 311/2022 Esquema Nacional Seguridad | AAPP y proveedores AAPP |
| Responsable de tratamiento RGPD | RGPD art. 4.7 | Responsabilidad por datos personales (no infraestructura) |
| Operador económico contratación | Ley 9/2017 | Definición de contratación pública, no de seguridad |
| Servicio público esencial laboral | Constitución + LOLS | Ámbito laboral (huelgas), no seguridad |
6 trampas frecuentes del examen / oposiciones
Cómo lo preguntan en el test
Las seis trampas, en la hoja de examen
Hoja de examenOperador crítico y OSE
- "Operador crítico y operador de servicios esenciales son sinónimos" → FALSO: son figuras de marcos normativos distintos (Ley 8/2011 PIC vs RD-Ley 12/2018 NIS). Pueden coincidir en una misma empresa, pero las obligaciones y el enfoque (integral vs ciber) son diferentes; en NIS deben distinguirse las autoridades competentes y los CSIRT de referencia.
- "El Sistema PIC solo cubre ciberseguridad" → FALSO: la Ley 8/2011 PIC adopta un enfoque INTEGRAL: protección física, ciberseguridad y operacional. La normativa NIS se centra principalmente en la dimensión ciber.
- "Los planes PSO, PPE y PAO se aplican a los operadores de servicios esenciales" → FALSO: los planes PSO, PPE y PAO son exclusivos del Sistema PIC (operadores críticos). El RD 704/2011 los regula. El PAO es además policial (no del operador). Los OSE tienen otras obligaciones (medidas técnicas, RSI, notificación al CSIRT).
- "Los sectores PIC y los sectores OSE son los mismos" → VERDADERO en el RD-Ley 12/2018: ambos remiten a los 12 sectores del Anexo de la Ley 8/2011; los 7 sectores corresponden a la Directiva NIS 1. La NIS 2 recoge 11 sectores en el Anexo I y 7 en el Anexo II; la clasificación de las entidades depende del artículo 3.
- "El plazo de notificación de incidentes NIS 2 es de 72 horas" → MATIZ: la NIS 2 (Directiva 2022/2555) introduce un régimen escalonado: (1) 24 horas para alerta temprana; (2) 72 horas para notificación detallada; (3) 1 mes para informe final. La NIS 1 sólo exigía notificación sin dilación indebida.
- "La Directiva CER es lo mismo que la NIS 2" → FALSO: la CER (Directiva (UE) 2022/2557) sustituye al PIC en el marco UE: identifica entidades críticas con enfoque integral. La NIS 2 (Directiva 2022/2555) se centra en ciberseguridad con entidades esenciales/importantes. Son complementarias: una misma empresa puede ser entidad crítica CER + entidad esencial NIS 2.
Reformas y reglas recientes a recordar
- Directiva (UE) 2022/2555 NIS 2: sustituye NIS 1; transposición pendiente en España (plazo octubre 2024 vencido).
- Directiva (UE) 2022/2557 CER: sustituye Directiva 2008/114; introduce concepto entidades críticas.
- Reglamento (UE) 2022/2554 DORA: sector financiero; resiliencia operacional digital.
- Ley 8/2011 PIC + RD 704/2011: marco vigente en España pendiente de adaptación a CER.
- RD-Ley 12/2018 + RD 43/2021: traspone NIS 1.
- RD 311/2022 ENS: refuerza Esquema Nacional de Seguridad para sector público.
- Reglamento (UE) 2024/1689 IA Act: aspectos relacionados con sistemas de IA en infraestructuras críticas.
Clave de examen
Primero memoriza la regla troncal y después las excepciones. En test, el fallo habitual no está en desconocer el tema, sino en confundir órgano, plazo, efecto jurídico o norma aplicable cuando el enunciado cambia una palabra.